Corso di formazione · CISO & Executive

CISO Executive Program

Strategic Cybersecurity Leadership

Un percorso executive per formare e potenziare chi è destinato ad assumere il ruolo di Chief Information Security Officer e a governare la cybersecurity come componente strategica dell'organizzazione. Non un tecnico, ma un leader capace di comprendere il rischio, definire la strategia e dialogare con Top Management e Board.
  • 5 aree tematiche: ruolo del CISO, rischio e direttive UE, controlli e audit, operations e resilienza, comprensione dell’attacco
  • 4 giornate executive, tra visione strategica e comprensione tecnica
  • Docente d'eccellenza, tra i più qualificati e premiati al mondo
  • Attestato finale rilasciato da Cyber Industries
CISO Executive Program · Cyber Industries Iscrizioni aperte
Durata4 giornate
FormatoExecutive, online in diretta
Programma5 aree tematiche
AttestatoCyber Industries
GovernanceRiskComplianceOperationsStrategyBoard
Il percorso

Comprendere il rischio. Governare la sicurezza. Guidare la strategia.

Il programma integra governance e gestione del rischio, conformità e direttive europee (NIS2, DORA, CRA, AI Act), controlli e audit, security operations e resilienza, oltre alla comprensione tecnica dell'attacco, con un approccio orientato alle decisioni e alle responsabilità del CISO. L'obiettivo non è formare un tecnico, ma un leader che sappia valutare, decidere e governare la cybersecurity come funzione strategica.
Strategico
Dal rischio cyber al rischio di business, fino alle decisioni di Board
Completo
Governance, direttive UE, controlli e audit, operations, resilienza e tecnica
Concreto
Executive lecture, case study, workshop e scenari reali
Il docente

Impari da chi governa la sicurezza ogni giorno

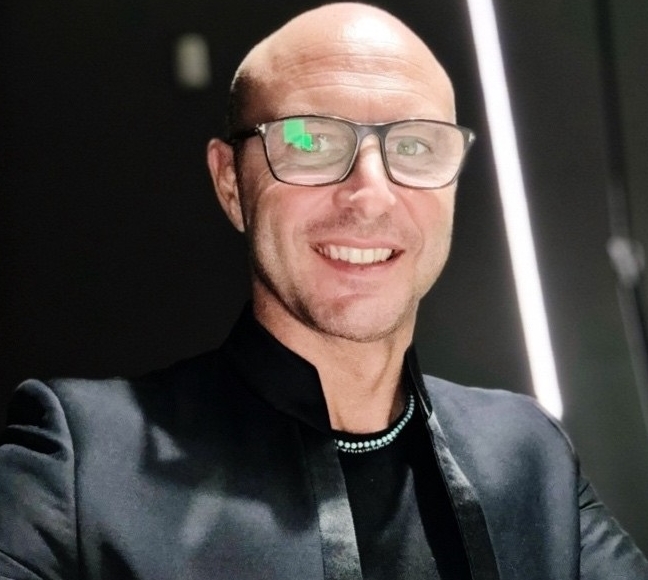
Marco Galli

Marco Galli

CEO di Cyber Industries

Professionista di riferimento nella cybersecurity, tra i più qualificati e premiati docenti di Cyber Security al mondo. Unisce visione strategica ed esperienza operativa, con la capacità di tradurre il rischio cyber in decisioni comprensibili per Top Management e Board.

Scopri il profilo del CEO
Programma · 5 aree tematiche

Dal ruolo del CISO alla comprensione dell'attacco

Un percorso strutturato che accompagna il CISO dalla governance e dalla conformità normativa fino alle operations, alla resilienza e alla comprensione tecnica dell'attacco.

01

Il ruolo e il mandato del CISO

Governance, leadership e Board
  • Posizionamento del CISO nella governance aziendale
  • Comunicazione con Top Management e Board
  • Costruire la cultura della sicurezza
02

Rischio e quadro normativo europeo

Risk management e direttive UE
  • Risk management tradotto in rischio di business
  • NIS2, DORA, CRA e AI Act: obblighi e responsabilità
  • Policy, aspetti legali e conformità
03

Controlli, misurazione e audit

Assurance e conformità
  • Framework e controlli di sicurezza
  • Indicatori (KPI/KRI) e assurance
  • Audit e gestione delle non conformità
04

Operations, incidenti e resilienza

Dalla difesa alla continuità
  • Security operations e monitoraggio
  • Incident response e gestione della crisi
  • Continuità operativa e cyber resilience
05

Comprendere l'attacco

Pensa come un attaccante. Decidi come un CISO.
  • Dimostrazioni pratiche di attacchi reali
  • Valutazione del rischio tecnico
  • Decisioni di sicurezza basate sull'evidenza
Metodo & destinatari

Come si impara, e per chi

Approccio didattico

Executive lecture, case study, workshop, esercitazioni pratiche e scenari reali: visione strategica e comprensione tecnica per sviluppare la capacità di valutare, decidere e governare.

Executive lecture Case study Workshop Esercitazioni pratiche Scenari reali
A chi è rivolto

Professionisti e manager destinati ad assumere responsabilità di governo della cybersecurity.

Aspiranti CISO CISO e Security Manager IT & Risk Manager Compliance & Audit Manager e dirigenti
CISO Executive Program · Iscrizioni aperte

Diventa il leader che governa il rischio cyber.

Quattro giornate executive, cinque moduli, un docente d'eccellenza e un attestato finale. Scrivici per conoscere le prossime date e riservare il tuo posto.

Avvio del corso subordinato al raggiungimento del numero minimo di partecipanti.

Percorso formativo indipendente sviluppato da Cyber Industries. Il corso non include esami di certificazione di terze parti e non è affiliato, sponsorizzato o approvato da altri enti di certificazione.